Vazamento da Fireworks AI: o risco que começa no seu fornecedor de IA
Um dos casos de segurança em IA mais comentados da semana não envolveu nenhum ataque direto a uma empresa usuária. Envolveu um fornecedor do fornecedor. A Fireworks AI, empresa que hospeda e roda modelos de IA para outras companhias, atualizou na segunda-feira (9) o relato de um incidente iniciado em outubro: invasores chegaram aos seus sistemas e acessaram dados de faturamento, chaves de acesso, bases de dados e modelos em treinamento de parte dos clientes.
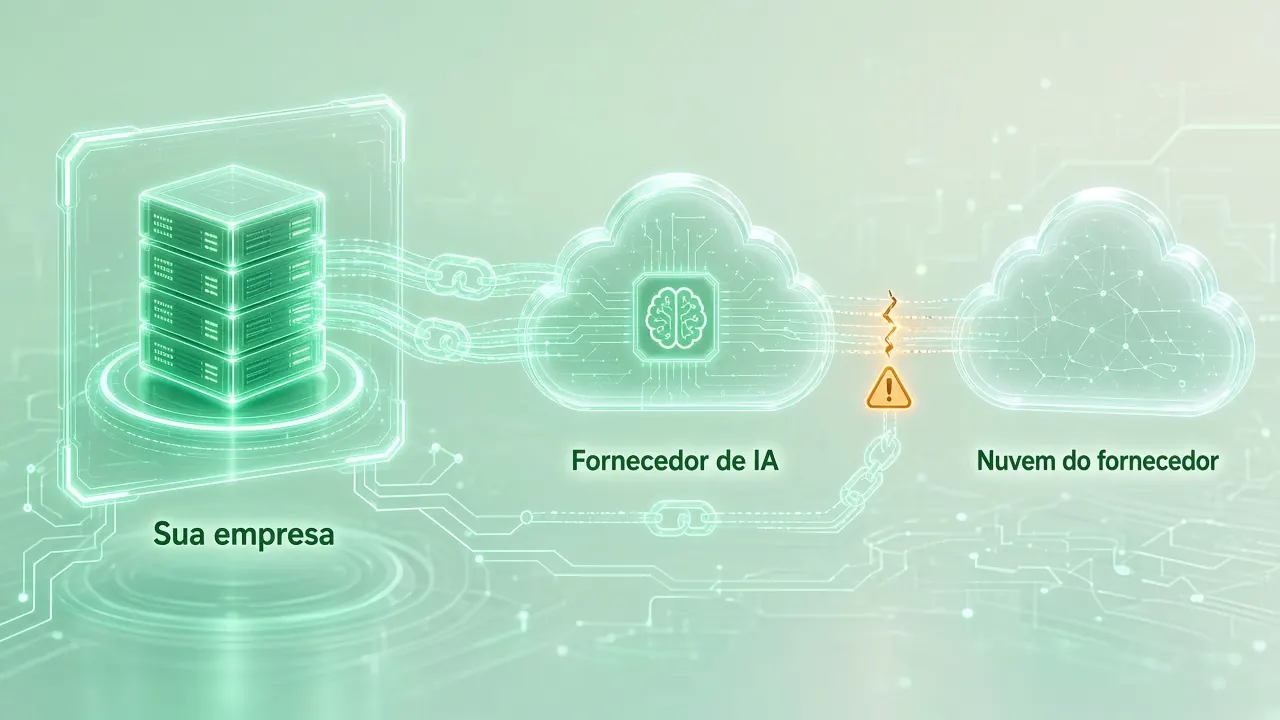
Um desses clientes é o Notion. Parte das conversas que usuários tiveram com o Notion AI, guardadas para uma função de análise, estava na Fireworks e foi exposta. Quem usava o Notion provavelmente nunca ouviu falar da Fireworks. E a Fireworks nem foi atingida por um caminho só: além de credenciais internas usadas indevidamente, um provedor de nuvem que hospedava máquinas de pesquisa e desenvolvimento dela também foi invadido e virou porta de entrada.
Para o diretor de TI, a lição é simples de dizer e trabalhosa de praticar: quando a empresa usa IA, o dado não fica só com o fornecedor que ela contratou. Ele percorre uma cadeia.
O que aconteceu, em ordem?
Pelos comunicados das próprias empresas, a sequência foi esta:
- 6 de outubro: a Fireworks detecta o uso indevido de credenciais internas, que dá acesso a chaves e tokens guardados por alguns clientes.
- 23 e 24 de outubro: um provedor de nuvem que hospedava máquinas de pesquisa e desenvolvimento da Fireworks sofre um incidente, e o invasor usa esse acesso para chegar aos sistemas de desenvolvimento dela.
- 2 de novembro: a Fireworks avisa o Notion que um pequeno conjunto de dados de teste foi acessado. Por precaução, na manhã seguinte o Notion desliga a integração e apaga tudo o que mantinha lá.
- 6 a 9 de novembro: a Fireworks informa que dados de clientes podem ter sido acessados e confirma o conjunto final em 8/11. Ele incluía transcrições de conversas com o Notion AI usadas na função Insights, na maioria sem identificação de autor ou espaço de trabalho. Em 9/11, o Notion avisa os clientes afetados, menos de 1% dos espaços de trabalho, e recomenda trocar qualquer senha ou chave colada nessas conversas.
Um detalhe chama a atenção: a Fireworks não identificou, até agora, impacto nos serviços em que os dados não ficam guardados depois do uso. O que vazou foi o que ficou armazenado. Segundo a Fireworks e o The Register, o motivo aparente era o LLMJacking: revender, com chaves roubadas, o acesso a modelos de IA. O alvo, portanto, eram as chaves — daí a importância de ter, em casa, chaves com limite e troca fácil.
O que é a cadeia de fornecedores de IA?
Quase nenhuma ferramenta com IA faz tudo sozinha. O sistema que a sua equipe usa (um editor de documentos, um CRM, uma central de atendimento) costuma enviar o texto para uma empresa que roda o modelo. Essa empresa, por sua vez, roda em servidores de um provedor de nuvem. Cada elo guarda alguma coisa: conversas, arquivos, registros de uso, chaves de acesso.
Na linguagem da LGPD, esses terceiros são operadores e outros terceiros contratados por eles. Na prática, são empresas que tocam o dado da sua operação sem que você tenha contrato direto com elas. O risco da cadeia é o risco do elo mais fraco, e você nem sempre sabe qual é.
Por que isso é problema de negócio, e não só de segurança?
Porque o que se coloca numa conversa com IA é informação de negócio. No dia a dia, é comum ver alguém colar no assistente, num uso típico de shadow AI, um contrato para resumir, uma planilha de clientes para organizar, um trecho de código com a senha do banco ou o e-mail de um fornecedor com condições comerciais. Tudo isso vira dado guardado em algum lugar da cadeia.
E, quando o incidente acontece longe, a responsabilidade continua perto. Pela LGPD, a empresa que decidiu usar o dado (a controladora) continua responsável perante o titular e a ANPD, ainda que a falha tenha sido de um operador. O tempo de reação também depende de quem avisa quem: o Notion só soube semanas depois do primeiro incidente da Fireworks.
O que perguntar ao fornecedor de IA antes de contratar?
- Quem mais processa o meu dado? Peça a lista de empresas por onde o dado passa, incluindo o modelo de IA e a nuvem, e como você será avisado quando ela mudar.
- O que fica guardado, e por quanto tempo? Conversas, arquivos e registros usados para “melhorar o produto” costumam ser o ponto fraco. Prefira opções em que o dado não fica armazenado depois do uso.
- Em quanto tempo eu sou avisado de um incidente? E por qual canal, com que nível de detalhe e com qual orientação do que fazer.
- Como eu desligo e apago tudo? O Notion conseguiu cortar a integração e apagar os dados em uma noite. Saber fazer isso antes da crise faz diferença.
O que ajustar dentro de casa?
- Inventário de onde o dado vai. Liste quais sistemas e equipes enviam informação para ferramentas com IA. Sem essa lista, não dá para responder “fomos afetados?” quando a notícia sair.
- Regra clara sobre o que não se cola. Senha, chave de acesso, dado pessoal de cliente e documento sigiloso não vão para assistente sem aprovação. Uma orientação curta e repetida vale mais que um manual que ninguém lê.
- Chaves com limite e troca fácil. Cada integração com IA deve ter a sua chave, com acesso só ao necessário e possibilidade de troca rápida.
- Atenção aos sistemas legados. É comum o sistema antigo ter sido ligado à IA às pressas, com a chave gravada direto no código ou num arquivo de configuração que ninguém mexe há anos. Quando o fornecedor pede para trocar a chave, a troca vira projeto. Vale revisar essas integrações antes que seja urgente.
O assunto deve crescer?
Tudo indica que sim. Na mesma semana, uma declaração assinada em Paris por governos e pelos líderes da OpenAI, da Anthropic e da Mistral defendeu padrões comuns para classificar incidentes de IA. Quando incidente de IA ganhar régua comum, cliente, auditor e conselho vão começar a perguntar pela sua cadeia de fornecedores. Melhor ter a resposta pronta.
Como a RETTA ajuda?
A RETTA, software house e empresa de outsourcing de TI de Lajeado/RS, ajuda empresas a mapear por onde o dado da operação passa quando entra a IA: quais sistemas, inclusive os legados, mandam informação para fora, quais chaves estão em uso, o que o fornecedor guarda e como desligar uma integração com segurança. Quando faz sentido, desenhamos integrações em que o dado sensível fica na sua infraestrutura e só o necessário segue para o modelo.
Quer saber por onde o dado da sua empresa passa quando alguém usa IA? Agende um diagnóstico gratuito de IA.
Para saber mais
- Fireworks AI: atualização sobre o incidente de segurança de outubro de 2026
- Notion: incidente envolvendo um fornecedor terceiro de IA
- The Record: Fireworks diz que hackers roubaram dados e informações de faturamento
- The Register: exposição de dados de clientes da Fireworks AI aumenta
- Master IA: declaração de Paris sobre segurança em IA, de 9/11 (artigo de 10/11/2026)