Shadow AI: a IA que sua equipe já usa sem a TI saber
Segunda-feira, oito da manhã. A analista do financeiro precisa apresentar à diretoria o motivo da alta da inadimplência. Ela exporta do ERP a lista de títulos em atraso, com nome, CNPJ e valor de cada cliente, cola tudo em um assistente de IA gratuito que usa no celular e, em dois minutos, tem um resumo caprichado. A reunião corre bem. Ninguém pergunta como o resumo foi feito.
No mesmo dia, um desenvolvedor cola um trecho do código do sistema de faturamento em outro assistente para entender um erro, e alguém do comercial sobe a minuta de um contrato para “deixar o texto mais claro”. Nenhuma dessas pessoas está agindo de má-fé. Todas estão tentando trabalhar melhor. E a TI não sabe de nenhum desses usos. Esse fenômeno tem nome: shadow AI.
O que é shadow AI?
Shadow AI, ou “IA sombra”, é o uso de ferramentas de inteligência artificial no trabalho sem o conhecimento, a aprovação ou o acompanhamento da área de TI e de segurança. Pode ser um assistente de conversa aberto em uma conta pessoal, uma extensão de navegador que resume e-mails, um aplicativo de transcrição de reuniões ou um recurso de IA que veio ligado em algum serviço que a empresa já assina.
O conceito é herdeiro direto da antiga shadow IT: a planilha paralela que vira sistema, o serviço de armazenamento na nuvem contratado no cartão do departamento. A diferença é de escala e de velocidade. Uma ferramenta de IA não guarda só o arquivo que alguém salvou; ela recebe, a cada pergunta, exatamente as informações que a pessoa considera importantes o bastante para pedir ajuda, e muitas vezes elas são as mais sensíveis do dia.
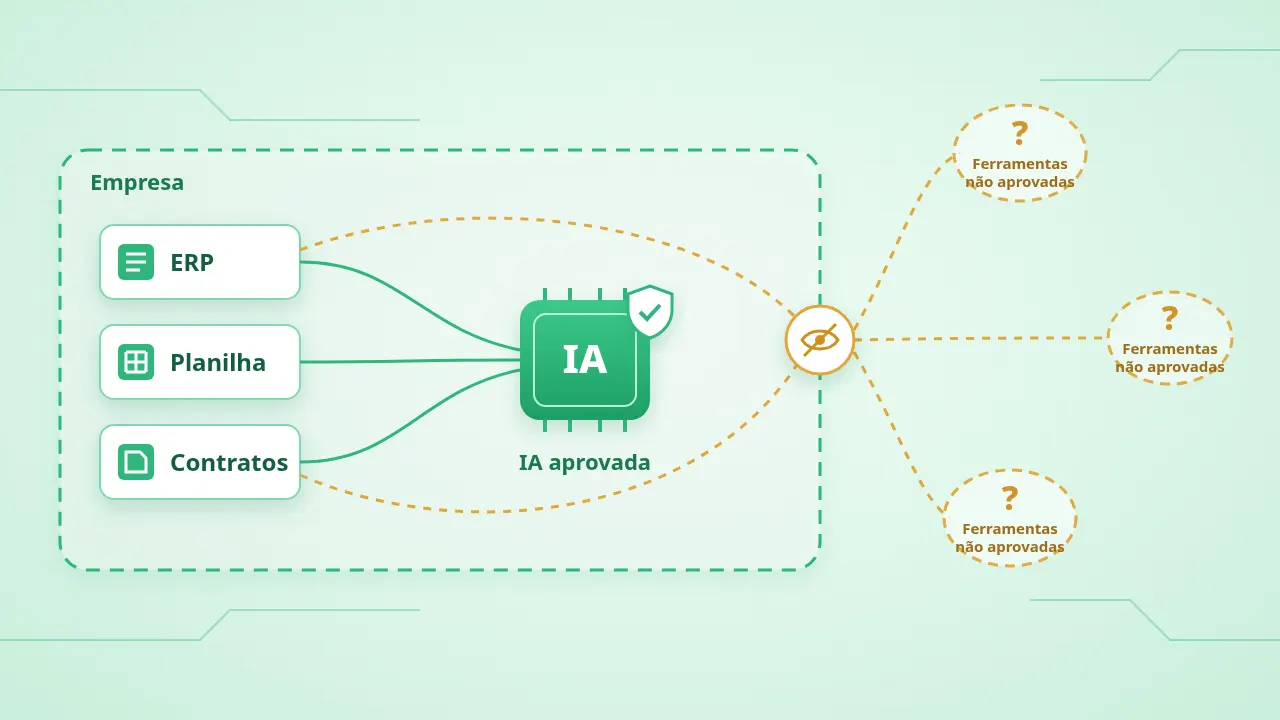
O ponto central para a diretoria é este: shadow AI não é um problema de ferramenta, é um problema de visibilidade. A empresa não consegue proteger, orientar nem aproveitar um uso que ela não enxerga.
Por que ela aparece?
Quase nunca por rebeldia. Na pesquisa Work Trend Index 2024, da Microsoft e do LinkedIn, com 31 mil profissionais em 31 países, 75% dos trabalhadores do conhecimento disseram usar IA generativa no trabalho, e 78% desses usuários levavam as próprias ferramentas, sem que a empresa as fornecesse. No Brasil, esse índice foi de 74%. A mesma pesquisa mostra que 52% de quem usa IA no trabalho reluta em admitir que usam IA nas tarefas mais importantes.
O roteiro costuma ser o mesmo: a demanda de trabalho cresce, a ferramenta é gratuita e está a um clique, e a empresa ainda não ofereceu uma alternativa nem disse claramente o que pode e o que não pode. Na ausência de uma regra, cada pessoa cria a sua.
Há ainda um combustível pouco comentado: o sistema legado. Quando o ERP antigo não tem relatório decente, não conversa com outras ferramentas e só deixa exportar uma planilha, a saída mais rápida é baixar os dados e levar para fora. Quanto mais difícil é tirar respostas dos sistemas oficiais, mais dados da empresa viajam para ferramentas que ninguém aprovou.
Onde está o risco para o negócio?
O risco não é teórico. O relatório Cost of a Data Breach 2025, conduzido pelo Ponemon Institute e publicado pela IBM com 600 organizações que sofreram vazamentos, aponta que uma em cada cinco (20%) teve incidentes ligados a shadow AI. Nas empresas com alto uso de IA não autorizada, o vazamento custou em média USD 670 mil a mais do que nas empresas com pouco ou nenhum uso desse tipo. Esses incidentes também expuseram mais dados pessoais (65%, contra 53% na média geral) e mais propriedade intelectual (40%, contra 33%). E 63% das organizações que sofreram vazamentos ainda não tinham uma política de governança de IA ou estavam construindo uma.
Na prática, o risco aparece em quatro frentes:
- Dados pessoais fora de controle: a lista de clientes inadimplentes do exemplo acima contém dados pessoais. A LGPD exige que a empresa adote medidas de segurança para protegê-los, e é difícil cumprir isso quando nem se sabe para onde eles foram.
- Segredo do negócio exposto: código-fonte, tabela de preços, margem por cliente, minuta de contrato. Dependendo da ferramenta e do tipo de conta, o conteúdo pode ficar guardado em servidores de terceiros e até ser usado para treinar modelos.
- Decisão baseada em resposta que ninguém conferiu: a IA pode errar com muita segurança. Se o resumo que foi para a diretoria tinha um número trocado, ninguém tem como rastrear de onde ele saiu.
- Conta pessoal que ninguém revoga: quando o colaborador usa a própria conta, o histórico de conversas, com tudo o que foi colado nele, continua com ele depois que sai da empresa. A TI não tem como desligar esse acesso.
- Nenhuma trilha: quando algo dá errado, não existe registro de quem enviou o quê, para qual serviço e quando. A investigação começa do zero.
Proibir resolve?
A reação instintiva é bloquear tudo. Foi o que a Samsung fez em maio de 2023, depois que dados internos sensíveis foram parar no ChatGPT: a empresa restringiu temporariamente o uso de IA generativa nos equipamentos corporativos e nas redes internas e passou a desenvolver ferramentas próprias de IA, em ambiente controlado.
O detalhe que importa é a segunda parte da decisão. O bloqueio puro só empurra o uso para o celular pessoal, onde a TI enxerga ainda menos. Como as pessoas usam IA porque ela de fato ajuda, a pergunta útil não é “como impedir”, mas “como oferecer um caminho seguro que seja tão fácil quanto o atalho”.
Como trazer a IA para a luz?
Trazer a shadow AI para a luz é, antes de tudo, um trabalho de gestão. Cinco movimentos resolvem a maior parte do problema:
- Descobrir antes de julgar. Pergunte às áreas, sem tom de punição, quais ferramentas de IA usam e para quê. Os registros de acesso à internet e o inventário de extensões de navegador completam o retrato. O objetivo é entender a demanda, não caçar culpados.
- Oferecer a alternativa oficial no mesmo ponto de dor. Comece pelas tarefas que o inventário revelou. Se o time cola chamados em um assistente público para resumir, a ferramenta oficial precisa resumir chamados, com o dado dentro da empresa e respeitando as permissões do sistema de origem. Contrate em plano empresarial, com cláusula de que os dados não são usados para treinamento e com login corporativo: quando a pessoa sai, o acesso sai com ela. Se o caminho oficial for mais lento que o atalho, o atalho vence.
- Separar rascunho de dado vivo, em regras de uma página. Reescrever um parágrafo genérico ou um texto já publicado não é o mesmo que colar a base de clientes; esse tipo de uso pode ter regra mais leve. Já cadastro, contrato, chamado, preço, folha de pagamento, senha e código de sistemas críticos nunca saem para ferramentas que a empresa não controla. Diga também o que exige revisão humana antes de virar decisão. Regras curtas são lidas; manuais de quarenta páginas, não.
- Levar a IA até os dados, e não os dados até a IA. Em vez de exportar planilhas do ERP para colar em um assistente, conecte uma IA aprovada aos sistemas da empresa, respeitando o que cada pessoa já pode ver. É assim que a IA conectada ao ERP responde à analista do financeiro sem que nenhum arquivo saia de casa.
- Revisar com frequência. Ferramentas novas surgem todo mês. Um inventário revisto a cada trimestre e os guardrails de IA certos mantêm o uso visível sem travar a equipe.
No fim, a shadow AI é um sinal valioso: ela mostra onde a sua equipe já encontrou valor na inteligência artificial. A empresa que enxerga esse sinal transforma improviso em processo; a que ignora continua correndo o risco sem colher o benefício.
Como a RETTA ajuda?
A RETTA, software house e empresa de outsourcing de TI de Lajeado/RS, ajuda empresas a sair da IA improvisada para a IA governada: identificamos onde a IA já está sendo usada, definimos com a sua equipe as regras de uso e desenvolvemos soluções de inteligência artificial conectadas ao ERP, ao CRM e aos sistemas legados, com permissões e registro de cada acesso. Nós tiramos o risco do caminho: encontramos onde a IA já circula, oferecemos um caminho oficial tão fácil quanto o atalho e deixamos os dados dentro de casa.
Quer descobrir quanta IA já circula na sua empresa sem a TI saber? Agende um diagnóstico gratuito de IA com a RETTA.
Fontes
- IBM e Ponemon Institute: Cost of a Data Breach Report 2025
- IBM Newsroom: comunicado do relatório Cost of a Data Breach 2025 (30 de julho de 2025)
- Microsoft e LinkedIn: Work Trend Index 2024, “AI at Work Is Here. Now Comes the Hard Part”
- Microsoft Source LATAM: Índice de Tendências de Trabalho 2024 no Brasil e no mundo
- TechCrunch: Samsung restringe ferramentas de IA generativa após vazamento interno (2 de maio de 2023)
- Lei Geral de Proteção de Dados (Lei nº 13.709/2018), art. 46